Phishing (Oltalama) Nedir ve Nasıl Çalışır?
Oltalama, tıpkı balık tutmaya benzer: Saldırganlar geniş bir kitleye sahte bir "yem" (e-posta, SMS veya sosyal medya mesajı) atar ve bu yemi yutan kurbanların bilgilerini toplar. Mesajlar genellikle kurbanın paniklemesini veya heyecanlanmasını sağlayacak kurgular üzerine inşa edilir:
"Hesabınız askıya alındı" veya "Şüpheli giriş tespit edildi" uyarıları,
"Kargonuz teslim edilemedi, adres güncelleyin" mesajları,
"Ödenmemiş vergi/ceza borcunuz var" bildirimleri,
"Tebrikler, hediye çeki/ödül kazandınız" tuzakları.
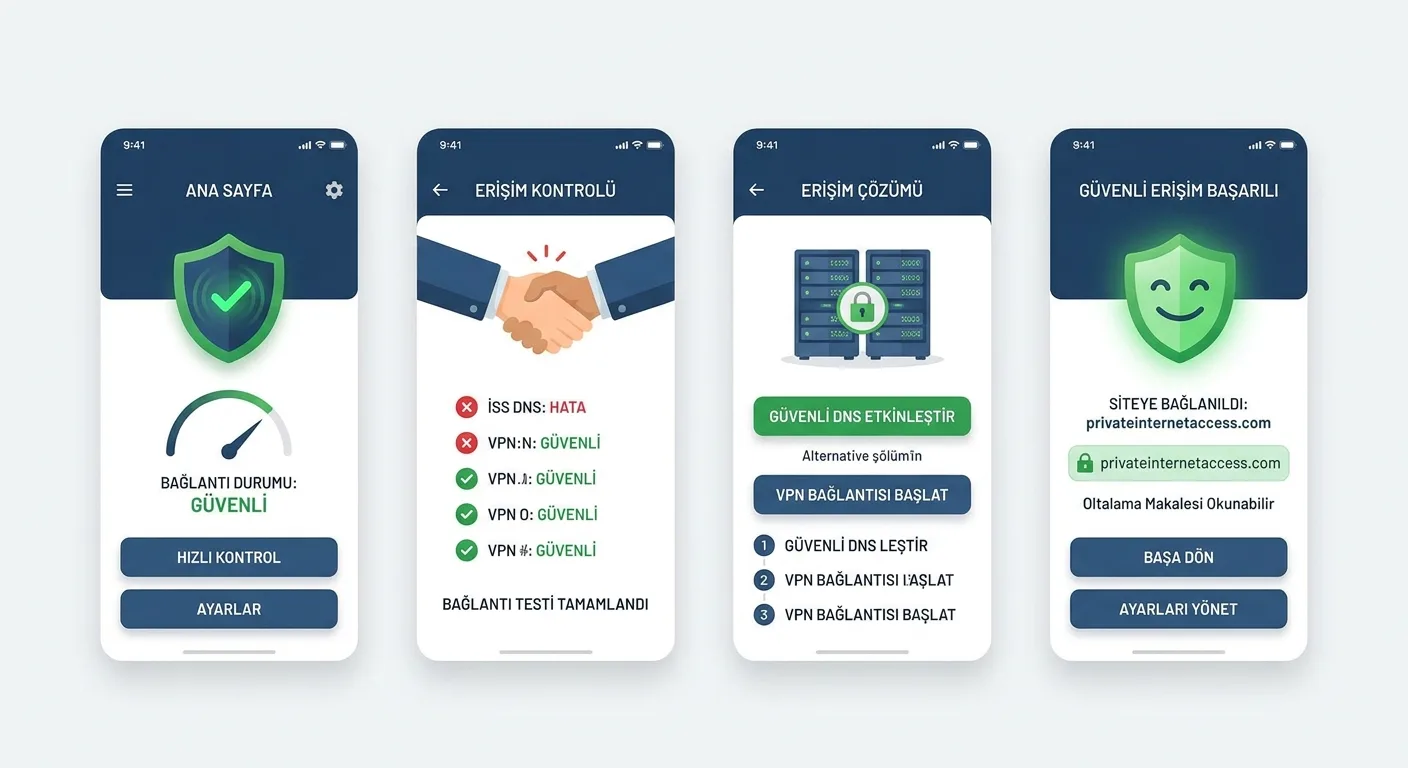
Kullanıcı mesajdaki bağlantıya tıkladığında, orijinal kurumun web sitesinin birebir kopyası olan sahte bir giriş ekranına yönlendirilir. Buraya girilen her bilgi doğrudan saldırganların sunucusuna kaydedilir.
Oltalama Girişimlerini Tespit Etmenin 5 Kesin Yolu
Bir mesajın veya web sitesinin sahte olduğunu anlamak için şu işaretlere dikkat etmelisiniz:
Gönderici Adresindeki Küçük Harf Oyunları (Typosquatting): Saldırganlar gerçek alan adlarına çok benzeyen adresler satın alır. Örneğin; destek@bankam.com yerine destek@bannkam.com veya destek@bankam-guvenlik.com gibi uzantılar kullanılır. Gönderici adına değil, gerçek e-posta adresine mutlaka bakın.
Yapay Aciliyet ve Korku Dili:"24 saat içinde şifrenizi güncellemezseniz hesabınız kalıcı olarak silinecektir" gibi baskıcı ifadeler, kullanıcının soğukkanlı düşünüp adresi kontrol etmesini engellemek için özellikle seçilir.
Genel Hitap Şekilleri: Bankanız veya resmi bir kurum size genellikle adınız ve soyadınızla hitap eder. Oltalama mesajları ise toplu gönderildiği için "Sayın Müşterimiz", "Değerli Kullanıcımız" gibi genel kalıplar kullanır.
Şüpheli Bağlantılar ve Kısaltılmış URL'ler: Bağlantıya tıklamadan önce fare imlecini üzerine getirin (mobil cihazlarda basılı tutun) ve alt köşede açılan gerçek hedef adresi kontrol edin. bit.ly gibi kısaltılmış linkler veya alakasız .xyz, .top uzantılı adresler yüksek risk taşır.
Beklenmedik Ek Dosyalar: Fatura, dekont veya kargo fişi görünümünde gönderilen .zip, .rar, .exe veya makro içeren .docm / .xlsm uzantılı dosyalar cihazınıza zararlı yazılım (truva atı veya fidye yazılımı) bulaştırmak için kullanılır.
Başlıca Phishing Türleri
Tür Hedef ve Yöntem
Toplu Oltalama (Bulk Phishing) Milyonlarca kişiye aynı anda gönderilen standart banka veya kargo temalı sahte e-postalardır.
Hedefli Oltalama (Spear Phishing) Belirli bir kişi veya kurumu hedef alır. Saldırgan, kurbanın sosyal medya profilinden veya iş yerinden topladığı gerçek bilgileri kullanarak çok inandırıcı bir senaryo yazar.
Smishing (SMS Oltalaması) E-posta yerine cep telefonuna gelen kısa mesajlar üzerinden yapılan sahte bağlantı yönlendirmeleridir.
Vishing (Sesli Oltalama) Kendini banka görevlisi, polis veya savcı olarak tanıtan kişilerin telefon araması yoluyla bilgi veya para talep etmesidir.
Kendinizi Nasıl Korursunuz?
Bağlantıya Tıklamak Yerine Kendiniz Gidin: Bankanızdan veya bir platformdan uyarı mesajı aldıysanız, mesajdaki linke kesinlikle tıklamayın. Tarayıcınızı açın, kurumun resmi adresini kendiniz yazın veya resmi mobil uygulamasından hesabınızı kontrol edin.
İki Aşamalı Doğrulamayı (2FA) Aktif Edin: Şifrenizi kaptırsanız bile hesabınıza erişimi engellemenin en güçlü yolu 2FA kullanmaktır. SMS yerine Google Authenticator veya Microsoft Authenticator gibi doğrulama uygulamalarını tercih edin.
Parola Yöneticisi Kullanın: Tarayıcıların kendi şifre yöneticileri veya Bitwarden gibi araçlar, yalnızca gerçek ve doğru alan adlarında şifrelerinizi otomatik doldurur. Sahte bir kopya sitede şifre otomatik dolmuyorsa o sitenin sahte olduğunu anında anlarsınız.
Tarayıcı ve İşletim Sistemini Güncel Tutun: Modern tarayıcıların yerleşik kimlik avı korumaları, bilinen sahte siteleri daha sayfa açılmadan kırmızı uyarı ekranıyla engeller.
Şüpheli Bir Bağlantıya Tıkladıysanız Ne Yapmalısınız?
Eğer bir oltalama tuzağına düşüp bilgilerinizi girdiyseniz vakit kaybetmeden şu adımları uygulayın:
İlgili hesabın şifresini hemen değiştirin (aynı şifreyi başka sitelerde de kullanıyorsanız onları da güncelleyin).
Kredi kartı bilgisi paylaştıysanız bankanızı arayarak kartı internet alışverişine kapatın veya iptal ettirin.
Cihazınıza bir dosya indirdiyseniz internet bağlantısını kesin ve güncel bir antivirüs yazılımıyla tam sistem taraması yapın.




Golf Blitz
çevrimiçi golf oyunu
Golf Blitz
çevrimiçi golf oyunu

PhotoRoom
fotoğraftan arka plan temizleme

Museums of Türkiye
Türkiye müze Kart Uygulaması

Çiçek Sepeti
cepten çiçek hediye gönderme uygulaması
Çiçek Sepeti
ios için hediye çiçek gönderme

Homescapes
ev güzelleştirme oyunu
